


Industrijski prekidači postali su nezamjenjivi u modernoj industrijskoj automatizaciji. Njihova robusna otpornost na smetnje, pouzdanost i stabilnost zadovoljavaju komunikacijske zahtjeve industrijske automatizacije, nadzora i drugih polja. Oni povezuju, upravljaju i koordiniraju različite uređaje i sisteme, pružajući stabilno i efikasno komunikacijsko okruženje za industrijsku automatizaciju. Prilikom konfigurisanja industrijskih prekidača, pažnja se mora obratiti na niz ključnih tačaka kako bi se u potpunosti iskoristile njihove performanse, sigurnost i pouzdanost. Ovaj članak će se fokusirati na važne korake i razmatranja za konfiguraciju industrijskog prekidača kako bi se optimizirale industrijske mreže.
Dodjela IP adresa i podmreže
Dodjela IP adresa i podmreže za industrijske prekidače su kritični koraci konfiguracije, osiguravajući da uređaji komuniciraju ispravno uz održavanje logičke nezavisnosti. U nastavku su navedeni koraci:
Dodjela IP adrese:
- Razumjeti mrežni plan za određivanje raspona IP adresa, maske podmreže, pristupnika itd.
- Odaberite raspon IP adresa:Odaberite neiskorišteni raspon IP adresa na osnovu plana kako biste izbjegli sukobe.
- Dodijelite IP prekidaču:Prijavite se na interfejs za upravljanje i postavite IP adresu za interfejs upravljanja prekidača.
- Konfigurirajte zadani pristupnik:Postavite podrazumevani gateway, obično IP adresu povezanog rutera ili zaštitnog zida.
Subnet Division:
- Odredite plan podmreže:Uzmite u obzir izgled mreže, funkcionalne zahtjeve i sigurnost kako biste odredili broj podmreža i potrebe za IP adresom.
- Odaberite Subnet Mask:Odaberite masku podmreže na osnovu broja hostova kako biste osigurali dovoljno IP adresa.
- Podijelite podmreže:Podijelite IP raspon prema podmrežnoj maski kako biste garantirali dovoljno IP adresa za korištenje hosta.
- Pridruženi VLAN-ovi i podmreže:Koristite VLAN-ove za izolaciju uređaja, povezujući svaki VLAN sa određenom podmrežom.
- Konfiguriraj usmjeravanje:Ako je potrebna unakrsna-podmrežna komunikacija, konfigurirajte rutere ili prekidače sloja 3 da omogućite prosljeđivanje podataka.
- Testirajte povezanost i komunikaciju:Provjerite mogu li uređaji u različitim podmrežama međusobno komunicirati.
VLAN konfiguracija
Konfigurisanje VLAN-ova logički grupiše uređaje, poboljšavajući sigurnost i efikasnost upravljanja uz sprečavanje oluja.
- Prijavite se na interfejs za upravljanje:Pristupite interfejsu za upravljanje prekidačem preko njegove IP adrese.
- Kreirajte VLAN:Uspostavite novi VLAN unutar VLAN postavki.
- Dodajte VLAN:Dodijelite ID i naziv VLAN-u.
- Pridruženi portovi:Odredite koji portovi pripadaju VLAN-u, označeni ili neoznačeni.
- Konfigurirajte VLAN sučelje:Postavite virtuelna sučelja za svaki VLAN, uključujući IP adrese.
- Test komunikacija:Provjerite da uređaji u različitim VLAN-ovima mogu normalno komunicirati i testirajte rutiranje.
- Konfigurirajte VLAN označavanje (opcionalno):Postavite označavanje prilikom prosljeđivanja VLAN informacija između više prekidača.
- Sačuvaj konfiguraciju:Sačuvajte i primijenite promjene nakon završetka podešavanja.
Port Configuration
Konfigurirajte ograničavanje brzine, dupleks način rada, kontrolu protoka i druge postavke za svaki port. Prigušivanje propusnog opsega kontroliše protok saobraćaja kako bi se poboljšale performanse mreže.
- Konfigurirajte ograničenja brzine za specifične scenarije, kao što je sprječavanje da pretjerani promet utječe na performanse.
- Osigurajte zahtjeve za propusnim opsegom za kritične aplikacije dok spriječite da aplikacije koje nisu -utječu na performanse.
- Ograničite oluje emitovanja da biste smanjili zagušenje mreže i nestabilnost.
- Izbjegnite iscrpljivanje resursa i održavajte stabilan rad mreže.
- Osigurajte osnovu za implementaciju QoS politika postavljanjem različitih stopa na osnovu zahtjeva.
STP/RSTP/MSTP konfiguracija
Protokol spojnog stabla (STP), Rapid Spanning Tree Protocol (RSTP) i Multiple Spanning Tree Protocol (MSTP) sprečavaju petlje i poboljšavaju stabilnost mreže.
- STP:Sporija konvergencija, pogodna za jednostavne mreže.
- RSTP:Brža konvergencija, omogućava brzu detekciju petlje.
- MSTP:Detaljnija kontrola petlje, pogodna za velike mreže.
Kada konfigurišete STP/RSTP/MSTP, obratite pažnju na ove ključne detalje:
STP konfiguracija:
- Izbor korijenskog mosta:Odabir korijenskog mosta je kritičan korak u STP-u. Dajte prioritet komutatoru s najnižim prioritetom i MAC adresom kao korijenskim mostom kako biste osigurali najkraći put.
- Konfiguracija uloge porta:Portovi komutatora imaju različite uloge, kao što su root portovi, određeni portovi i alternativni portovi. Uvjerite se da je svakom portu komutatora ispravno dodijeljena njegova uloga.
- Konfiguracija troškova porta:Postavite vrijednost cijene za svaki port, što utječe na odabir korijenskih i određenih portova. Veća je vjerovatnoća da će luke s nižim troškovima postati određene luke.
- Vrijeme konvergencije:STP konvergira sporo, potencijalno uzrokujući prekide mreže. Razmislite o korištenju alternativnih protokola razapinjućeg stabla za bržu konvergenciju.
RSTP konfiguracija:
- Brza konvergencija:RSTP omogućava brzu konvergenciju, ali fluktuacije mreže uzrokovane brzim prebacivanjem uloga i stanja portova i dalje zahtijevaju pažnju.
- Namjenski portovi:RSTP uvodi koncepte namjenskih portova i rezervnih portova, eliminirajući potrebu za alternativnim portovima i smanjujući nepotrebne tranzicije stanja porta.
MSTP konfiguracija:
- Particioniranje instance:MSTP dozvoljava particioniranje na više instanci, od kojih svaka može sadržavati više VLAN-ova. Osigurajte da su VLAN particioniranje i ID instance ispravno konfigurirani.
- Izbor korijenskog mosta:Svaka instanca zahtijeva korijenski most. Uvjerite se da su odabir korijenskog mosta i postavke prioriteta ispravne.
- Povezivanje instance:Uvjerite se da su VLAN-ovi ispravno povezani sa MSTP instancama kako bi se postigla finija-zrnasta kontrola petlje.
- Sinhronizirana konfiguracija:MSTP konfiguracije na više prekidača moraju biti sinkronizirane kako bi se održala dosljedna kontrola petlje.
Uobičajena razmatranja:
- Kompatibilnost verzije:Uvjerite se da svičevi podržavaju odabranu STP verziju i održavaju kompatibilnost s drugim prekidačima.
- Postavke prioriteta:Postavke prioriteta prekidača utječu na odabir korijenskog mosta i moraju biti na odgovarajući način konfigurirane u cijeloj mreži.
- Odabir jednog protokola:STP, RSTP i MSTP se međusobno isključuju. Odaberite i konfigurirajte jedan protokol kako biste spriječili sukobe.
- Redovno praćenje:Nakon konfiguracije, povremeno nadgledajte STP status kako biste osigurali zdravlje mreže.
- Rješavanje problema:Tokom kvarova na mreži, STP konfiguraciju i status treba smatrati potencijalnim faktorima koji doprinose.
Obraćajući pažnju na ove detalje, možete izbjeći uobičajene zamke prilikom konfigurisanja STP, RSTP i MSTP, uspostavljajući stabilnu topologiju mreže i efikasnu kontrolu petlje.
QoS konfiguracija
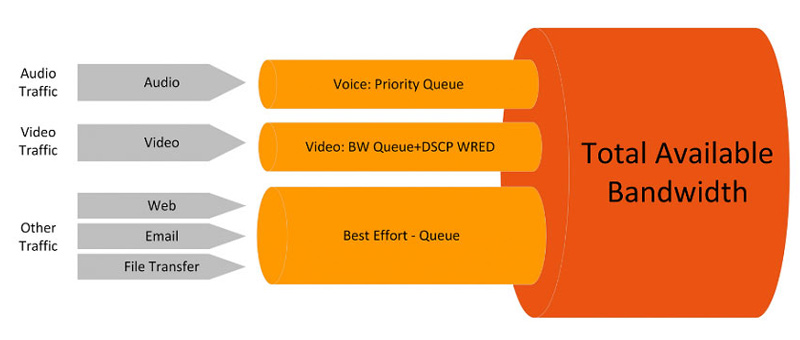
Konfigurirajte QoS kako biste osigurali da kritični promet prima prioritetnu dodjelu propusnog opsega i podignite prioritet saobraćaja u stvarnom-vremenu.
- Odredite klasifikaciju saobraćaja na osnovu zahtjeva, kao što su audio, video i podaci.
- Identifikujte tipove saobraćaja koristeći pravila klasifikacije i postavite ograničenja propusnosti.
- Konfigurirajte redove i algoritme za zakazivanje za upravljanje različitim kategorijama prometa.
- Testirajte i optimizirajte kako biste osigurali da QoS postiže željene rezultate.
Sigurnosna konfiguracija
- Omogućite sigurnost porta, 802.1X autentifikaciju i filtriranje MAC adrese da ograničite pristup uređaju.
- Konfigurirajte ACL-ove za kontrolu ulaznog i odlaznog prometa, štiteći mrežu od neovlaštenog pristupa.
- Postavite pravila za određene aplikacije kako biste ispunili zahtjeve usklađenosti.
Ovdje se fokusiramo na konfiguriranje ACL-ova (Lista kontrole pristupa), koji poboljšavaju sigurnost mreže sprečavajući neovlašteni pristup i zlonamjerni promet da ometaju normalne operacije. Budite oprezni prilikom konfigurisanja ACL-ova, pridržavajući se najboljih sigurnosnih praksi. Za industrijske prekidače obratite posebnu pažnju na ova kritična razmatranja:
- Jasni ciljevi politike:Prije konfiguriranja ACL-ova, definirajte svoje ciljeve politike. Odredite koje vrste saobraćaja želite ograničiti i pod kojim uslovima dozvoliti ili zabraniti saobraćaj.
- Precizan dizajn pravila:Dizajnirajte ACL pravila s maksimalnom preciznošću kako biste izbjegli neželjene utjecaje. Konkretno, u pravila uključite precizne izvorne i odredišne IP adrese, brojeve portova, tipove protokola itd. Izbjegavajte preširoke zamjenske znakove kako biste spriječili blokiranje legitimnog prometa.
- Redoslijed pravila:ACL pravila se uparuju sekvencijalno, čineći redoslijed kritičnim. Prvo postavite najčešća pravila, a zatim stroža i specifičnija pravila. Ovo osigurava da se čest promet uparuje i brzo obrađuje.
- Pravila poput zaštitnog zida-:Prilikom dizajniranja ACL-ova, usvojite pristup poput zaštitnog zida-odbijanjem cjelokupnog saobraćaja prema zadanim postavkama i dodavanjem pravila dozvole po potrebi. Ovo pomaže u sprječavanju neovlaštenog prometa da uđe u mrežu.
- Prioritet i evidentiranje:Neki industrijski prekidači podržavaju postavljanje prioriteta i opcija evidentiranja za ACL pravila. Dodijelite viši prioritet kritičnim pravilima za preferencijalno usklađivanje. Osim toga, omogućavanje evidentiranja pomaže u praćenju i analizi dolaznog i odlaznog saobraćaja.
- Testiranje i validacija:Nakon konfigurisanja ACL-ova, temeljno testiranje i validacija su od suštinskog značaja. Osigurajte da pravila funkcioniraju kako je predviđeno bez nenamjernog blokiranja legitimnog prometa ili stvaranja sigurnosnih propusta. Testirajte ACL efikasnost koristeći simulirani ili stvarni promet.
- Sigurnosna kopija i oporavak:Prije izrade ACL konfiguracija, napravite sigurnosnu kopiju konfiguracije prekidača. Ovo vam omogućava da se vratite u prethodno radno stanje ako se pojave problemi ili konfiguracije ne ispune očekivanja.
- Redovni pregledi i ažuriranja:Mrežna okruženja i zahtjevi mogu se promijeniti tokom vremena. Od ključne je važnosti povremeno pregledati ACL pravila i prilagoditi ih ili ažurirati po potrebi.
- Dokumentacija i napomene:Dodajte jasne napomene i dokumentaciju ACL pravilima, objašnjavajući svrhu i namjeru svakog pravila. Ovo pomaže drugim administratorima da razumiju konfiguraciju i izbjegava zabunu oko ciljeva pravila tokom budućih izmjena.
Link Agregacija
Link Aggregation je tehnologija koja kombinuje više fizičkih mrežnih veza (portova) u jednu logičku vezu. Ima za cilj da poveća propusni opseg, obezbedi redundantnost, poboljša pouzdanost i smanji uticaj pojedinačnih tačaka kvara. Ovo se pokazalo vrlo vrijednim u mrežnim okruženjima s velikim opterećenjem, visokom dostupnošću i strogim zahtjevima za redundantnošću.
Upravljani prekidači igraju ključnu ulogu u ovom procesu. Guanglu Technology upravlja industrijski prekidači pružaju sljedeće ključne karakteristike za agregaciju linkova:
- Konfiguracija agregacije linkova:Jednostavno konfigurirajte agregaciju veza za kombiniranje više fizičkih veza u jednu logičku vezu. Administratori mogu odabrati koje portove će agregirati i definirati metode balansiranja opterećenja i redundantnosti.
- Podrška za protokol:Upravljani prekidači podržavaju specifične protokole bitne za agregaciju veza, kao što je LACP ili statičko agregiranje, osiguravajući ispravno funkcioniranje kombiniranih veza i omogućavajući praćenje statusa.
- Praćenje statusa:Nadgleda status agregiranih veza, uključujući status aktivnosti, iskorištenost propusnog opsega i greške svake fizičke veze.
- Failover:Unutar grupe za agregaciju veza, ako jedna fizička veza ne uspije, druge veze automatski preuzimaju kako bi održale mrežnu povezanost.
- Optimizacija performansi:Politike balansiranja opterećenja mogu se konfigurirati na osnovu stvarnih zahtjeva, ravnomjerno raspoređujući promet na više veza kako bi se maksimalno iskoristila propusnost.
- Daljinsko upravljanje:Administratori mogu daljinski konfigurirati i nadgledati agregaciju veza bez-prisustva na web lokaciji, poboljšavajući efikasnost upravljanja i brzinu odgovora.
Upravljanje i praćenje
- Omogućite protokole za daljinsko upravljanje (npr. SNMP) da nadgledate status prekidača.
- Konfigurirajte evidenciju za rješavanje problema i reviziju.
- Postavite SSH pristup za šifriranje prometa udaljenog upravljanja.
- Redovno pravite sigurnosne kopije konfiguracije kako biste spriječili gubitak podataka.
Kroz ove konfiguracije, industrijske mreže mogu uspostaviti stabilna, efikasna i sigurna komunikacijska okruženja kako bi odgovorila na izazove industrijske automatizacije. Svaki korak igra ključnu ulogu u poboljšanju mrežnih performansi, sigurnosti i pouzdanosti, zahtijevajući odgovarajuća prilagođavanja na osnovu stvarnih mrežnih zahtjeva i hardverskih modela.